-
Continue reading →: 感謝邑達法律事務所協助光盾資訊依法維護企業聲譽
光盾資訊科技有限公司在企業經營與技術服務的道路上,始終秉持誠信、專業與負責任的態度,長期投入資訊安全、系統防護、AI 安全與高階資安技術服務,並持續為客戶提供值得信賴的資安解決方案。 在公司發展過程中,我們曾面對網路不實言論。對於此類損害公司名譽、影響員工與合作夥伴信任之行為,光盾資訊選擇以理性、合法且正當的方式面對,並委任邑達法律事務所黃培鈞律師協助處理相關法律程序。 經司法程序審理後,臺灣臺北地方法院已就相關誹謗行為作成有罪判決並確定在案。該判決結果不僅讓不實言論依法受到檢驗,也使外界能夠更清楚理解:光盾資訊係依法維護自身商譽與權益之一方。 判決資訊節錄:臺灣臺北地方法院刑事簡易判決,案由為妨害名譽。為保護當事人個資,相關內容已適度遮蔽。 光盾資訊特別感謝邑達法律事務所黃培鈞律師於本案中的專業協助。從事實釐清、證據整理、法律策略到程序進行,黃律師均以嚴謹、專業且負責的態度,協助公司透過司法途徑維護自身權益,讓真相得以被看見,也讓企業商譽獲得應有保障。 光盾資訊深知,企業的價值不只來自技術實力,也來自於誠信經營、守法態度與對員工的負責。我們重視每一位同仁的工作環境與職涯發展,也珍惜客戶、合作夥伴及求職者對公司的信任。 我們也希望透過本案說明:公司面對不實言論時,始終選擇以合法、理性且負責任的方式處理。我們將持續提供穩定、正派、專業的工作環境,讓每一位同仁能在值得信任的團隊中發展。 光盾資訊將持續專注於資訊安全技術與服務品質,並以堅定的態度,守護客戶資產、員工權益與企業信譽。
-
Continue reading →: CVE-2024-53677
CVE-2024-53677(S2-067),是影響 Apache Struts 的一個重大漏洞,主要涉及文件上傳邏輯的缺陷。 CVSS 分數與風險等級 該漏洞的 CVSS 4.0(通用漏洞評分系統)分數為 9.5(滿分 10 分),風險等級被評定為Critical。 漏洞成因 該漏洞源於 Apache Struts 的文件上傳邏輯存在缺陷。當應用程式使用 FileUploadInterceptor 進行文件上傳時,攻擊者可以操縱上傳參數,利用路徑遍歷(Path Traversal)技術,將惡意檔案上傳至主機的任意位置。這可能導致遠程式碼執行等嚴重後果。 影響範圍 受影響的 Apache Struts 版本包括: 需要注意的是,即使僅使用 FileUploadInterceptor 的應用程式,仍會受到該漏洞的影響。 可能影響 成功利用該漏洞的攻擊者可以: 解決方案 為防止該漏洞的利用,建議採取以下措施: 總而言之,CVE-2024-53677 是一個高風險漏洞,最嚴重可導致遠端任意程式執行。強烈建議受影響的用戶盡快升級至最新版本的 Apache Struts,並採取適當的安全措施來防範潛在的攻擊。 若無法立即升級但有使用WAF,可先由以下方式緩解 直接阻擋由網際網路上傳的.jsp檔,這樣可防止駭客上傳.jsp的webshell檔案(針對http-post .jsp檔案進行阻擋)。 另外建議進行下面的檢查: [1]檢查上傳文件是否帶有特殊符號,例如: % { # [ ] ‘ } / .. > <“ [2]阻擋以下關鍵字: top.uploadFileName、destinationPath [3]檢查異常的 multipart/form-data
-
Continue reading →: 中信金以 AI 與零信任強化資安防護
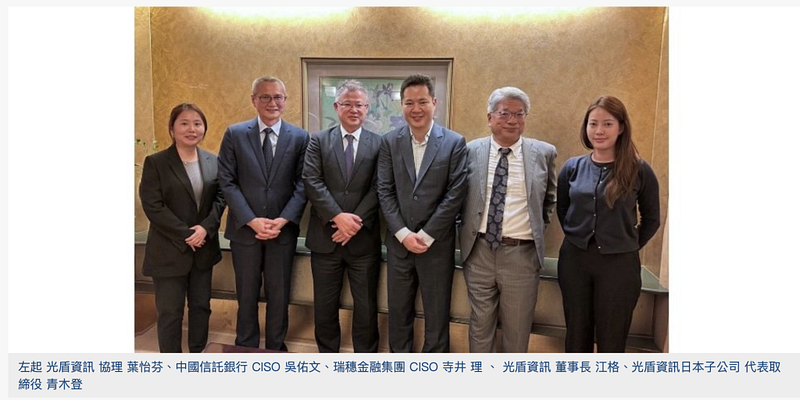
中國信託銀行運用 AI 技術與零信任架構強化資安防護,並透過聯防平台,成功攔阻多起詐騙匯款案件,展現 AI 與零信任架構在金融資安防護中的實際成效。 中國信託 2015 年就成立數位金融發展專責單位,積極探索利用 AI 技術增強資安防護的能力。中信銀行資安長吳佑文表示,以外部防護為例,已建立新型態威脅偵測系統,利用 AI 技術分析網際網路攻擊封包、識別新型態或變形的攻擊指令、輔助及改善傳統以特徵碼為基礎的資安防護機制,降低現今氾濫的零時差弱點(Zero-Day Vulnerability)攻擊風險。 #UTDS: https://www.rayaegis.com/solutions/%E8%B3%87%E8%A8%8A%E5%AE%89%E5%85%A8%E9%A1%A7%E5%95%8F%E6%9C%8D%E5%8B%99%E5%8F%8A%E7%94%A2%E5%93%81/api%EF%BC%BFinventorying/ #光盾資訊:https://www.rayaegis.com.tw/ 新聞網址: https://finance.technews.tw/2024/12/10/skynet/
-
Continue reading →: AI模型的重大資安漏洞
隨著AI的發展,愈來愈多研究人員、公司、組織開始使用開源AI套件。然而,網路安全研究人員近期發現了近二十個安全漏洞,分佈於15個與機器學習(ML)相關的開源項目(opensource)。這些漏洞影響主機端和客戶端,可被攻擊者利用來攻擊組織內的重大服務器,例如如機器學習(ML)模型註冊表、機器學習(ML)數據庫。 以下是部份漏洞的簡要說明(嚴重度利用CVSS 3.x來分類): • CVE-2024-7340(CVSS分數:8.8):Weave ML工具包中的目錄遍歷漏洞,允許用戶讀取整個文件系統中的文件,使低權限的已認證用戶可通過讀取名為「api_keys.ibd」的文件,越權為管理員角色。https://nvd.nist.gov/vuln/detail/CVE-2024-7340 • CVE-2024-6507(CVSS分數:8.1):Deep Lake AI數據庫中的命令注入漏洞,因缺乏適當的輸入驗證,攻擊者可以在上傳遠程Kaggle數據集時注入系統命令。https://nvd.nist.gov/vuln/detail/CVE-2024-6507 • CVE-2024-5565(CVSS分數:8.1):Vanna.AI庫中的提示注入漏洞,可被利用來注入程式,進行python任意程式執行。https://nvd.nist.gov/vuln/detail/CVE-2024-5565 舉例來說,若在Vanna.AI庫中,注入下列程式碼,即可印出os.getuid()的執行結果(Python 中的一個函數,用於取得當前用戶的id)。 在AI蓬勃發展的現代,為防止相關攻擊,程式開發者仍應注意「輸入驗證」、「最小權限原則」這些既有法則。重要的檔案、目錄之路徑亦應使用白名單,避免攻擊者存取敏感資訊及指令。下面為一些進一步做法的說明:
-
Continue reading →: 影子API
影子API(Shadow API), 是指未經正式管理、記錄或監控的API。它們可能被開發者或第三方私自建立,或由於管理上的遺漏而未被納入組織的API管理範圍;它亦可能是 被開發者或第三方 不小心引用套件時所誤用。這樣的API容易帶來安全風險,可能缺乏適當的身份驗證、數據保護,並可能暴露敏感信息,成為攻擊者的目標。 總結與建議 影子API是現今企業API保護的主要威脅之一,對於API的發現、監控和管理至關重要。企業應該: 這些措施有助於減少影子API的風險,保護企業的數據與業務資產。
-
Continue reading →: 網路犯罪分子利用 HTTP 標頭進行大規模網路釣魚攻擊竊取個資
光盾資訊的研究員發現,網路釣魚活動正在濫用 HTTP 標頭中的重新整理條目來傳送偽造的電子郵件登入頁面。 「惡意連結會指示瀏覽器自動重新整理或重新載入網頁,無需用戶互動。」 在這個攻擊手法中,攻擊者用的是「Refresh headers and meta tags」。有兩種方式可以實現,功能上是相同的:使用 meta refresh 標籤和 HTTP refresh 標頭。 使用 meta 標籤的形式如下: <meta http-equiv=”refresh” content=”10;url=https://hacking_site.com”> 同等效果的 HTTP 標頭形式如下: Refresh: 10;url=https://hacking_site.com 這兩種方式都會指示瀏覽器等待 10 秒後重定向到指定的 URL。這些方法有合法的用途,比如將用戶從啟動畫面重定向到內容頁面,或強制定期刷新不斷更新內容的頁面,然而,問題就出現在當駭客能夠在合法網站中,插入這些標籤或標頭時。 感染鏈的起點是一封包含連結的電子郵件,當用戶點擊連結到一個合法網站後,便會觸發重定向到由攻擊者控制的憑證竊取頁面(例如:hacking_site.com)。為了讓網路釣魚攻擊看起來更具合法性,這些惡意的網頁郵件登入頁面還會預先填入收件人的電子郵件地址。 目前已知來自越南的駭客團體(Storm-1152)大量使用此方法竊取個資(https://thehackernews.com/2023/12/microsoft-takes-legal-action-to-crack.html)。在開信時,大家必須注意多個面向,不要任意開啟連結,才能確保資訊安全。
-
Continue reading →: 光盾資訊科技有限公司 揭示行動 App 憑證驗證風險
光盾資訊(RayAegis)與學界研究人員早於2014年揭示行動 App 憑證驗證風險。研究指出,許多金融、政府與企業 App 即使使用 HTTPS,仍可能因憑證驗證不完整而遭受中間人攻擊,導致帳密、個資及交易資訊外洩。
-
Continue reading →: 針對性phishing email攻擊
利用SandSphere進行新型社交工程病毒偵測和分析
-
Continue reading →: 惡意第三方元件Polyfill[.]io之JavaScript攻擊-影響超過38萬台主機
第三方元件的安全性一直是較難控管的一部份,而駭客也一直利用它們進行各式惡意攻擊,相關資安事件層出不窮。例如,截至2024年7月2日,超過38萬台主機嵌入了指向惡意域名的polyfill腳本,其中也包含了華納兄弟、Hulu、梅賽德斯-奔馳和培生等知名企業。 目前發現了與Polyfill維護者相關的其他潛在惡意域名,包含如bootcdn[.]net、bootcss[.]com等。若發現系統中有嵌入相關域名,應儘早移除。 與此次惡意活動之相關細節可參考:https://censys.com/july-2-polyfill-io-supply-chain-attack-digging-into-the-web-of-compromised-domains/ 光盾對於第三方元件有完整之安全檢測工具,已有海內外諸多政府、銀行、企業使用。請點這裡了解更多細節: 第三方元件安全性檢測。 另外,要完整檢測網站、相關元件之安全性,並確認是否可被駭客利用,請點滲透測試,了解更多細節。
-
Continue reading →: CVE-2024-6387
CVSS v3 Base Score: 8.1 Vector: CVSS:3.0/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H Severity: High —————————————————————————— CVE-2024-6387 是 OpenSSH 伺服器組件 (sshd) 中的一個嚴重漏洞,被稱為 regreSSHion。 這個漏洞被命名為「regreSSHion」,是因為它本質上是一個影響 OpenSSH 的回歸錯誤。 此漏洞是由信號處理器競爭條件(race condtion)引起的,可能導致未經身份驗證的遠端代碼執行(RCE),並授予攻擊者 root 權限。 估計全球有多達 1400 萬台主機受此漏洞影響。 為了解決這個問題,應更新 OpenSSH 到修復後的版本。可以從 OpenSSH 官方公告或相關安全公告中獲取具體的更新和修復信息。目前,OpenSSH團隊已釋出了OpenSSH 9.8/9.8p1,藉此修正本漏洞。 網路上已有相關PoC,為防止嚴重問題,建議儘快更新系統! 相關第三方程式亦可簡易掃描,看自己的系統是否有此漏洞: https://github.com/xaitax/CVE-2024-6387_Check/blob/main/CVE-2024-6387_Check.py
光盾資訊
分享資安相關文章、新聞的地方
與我們聯絡
Check out latest information security news!
Stay updated with our latest news