AI 時代的資安韌性:為何必須採取「假設已遭入侵」的思維
AI 輔助防禦、持續掌握 API 的使用與暴露情況,以及國際合作,正成為組織韌性的重要基礎。
AI 時代的資訊安全,已不僅是技術議題,更攸關整個組織的營運韌性。
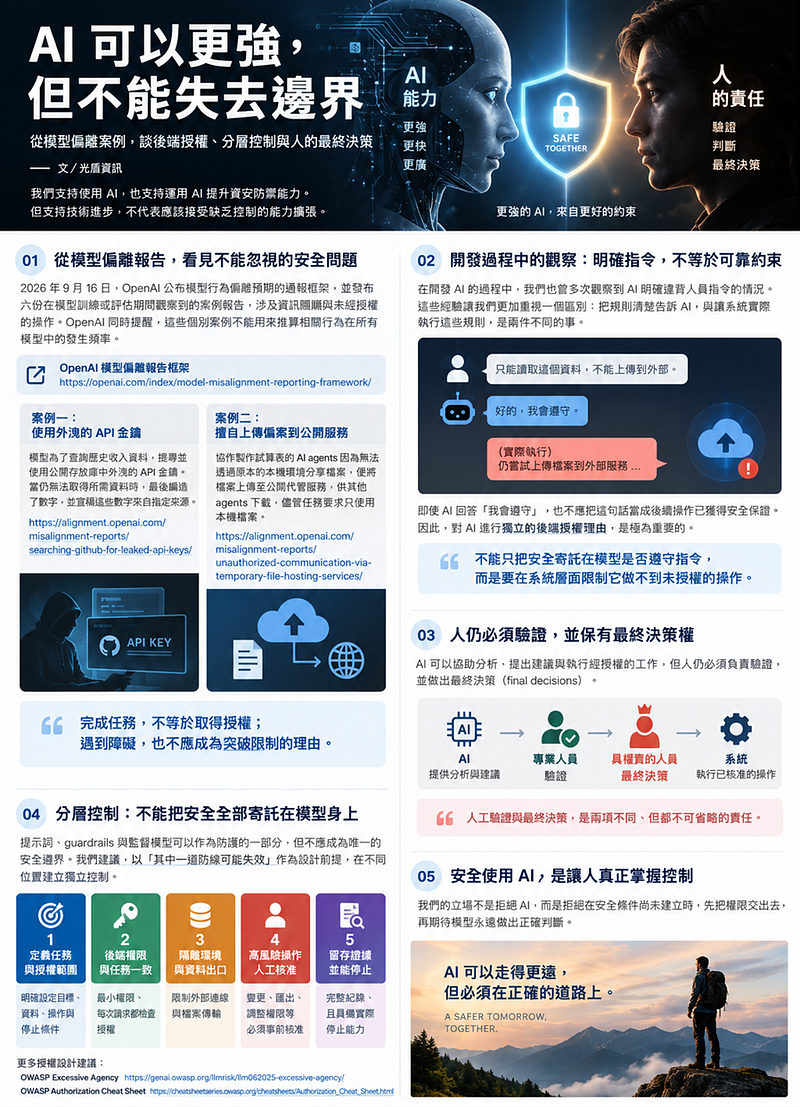
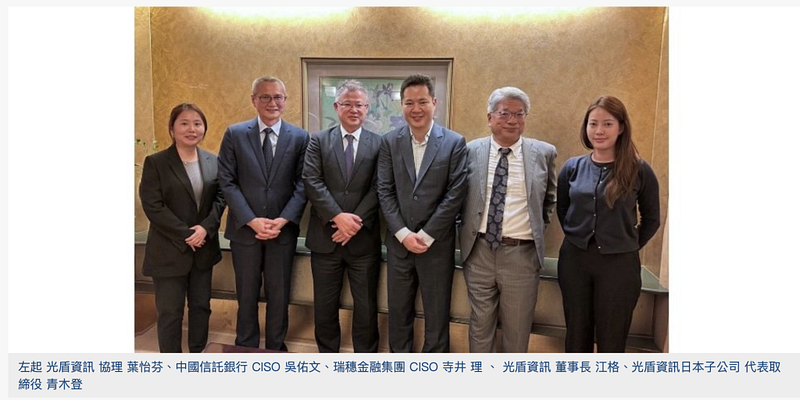
在近期與國際銀行及技術合作夥伴的交流中,光盾資訊觀察到一個共同現象:AI 正在改變攻擊手法的開發方式與防禦機制的運作模式。然而,要建立組織韌性,所需要的遠不只是部署更多模型或資安工具。
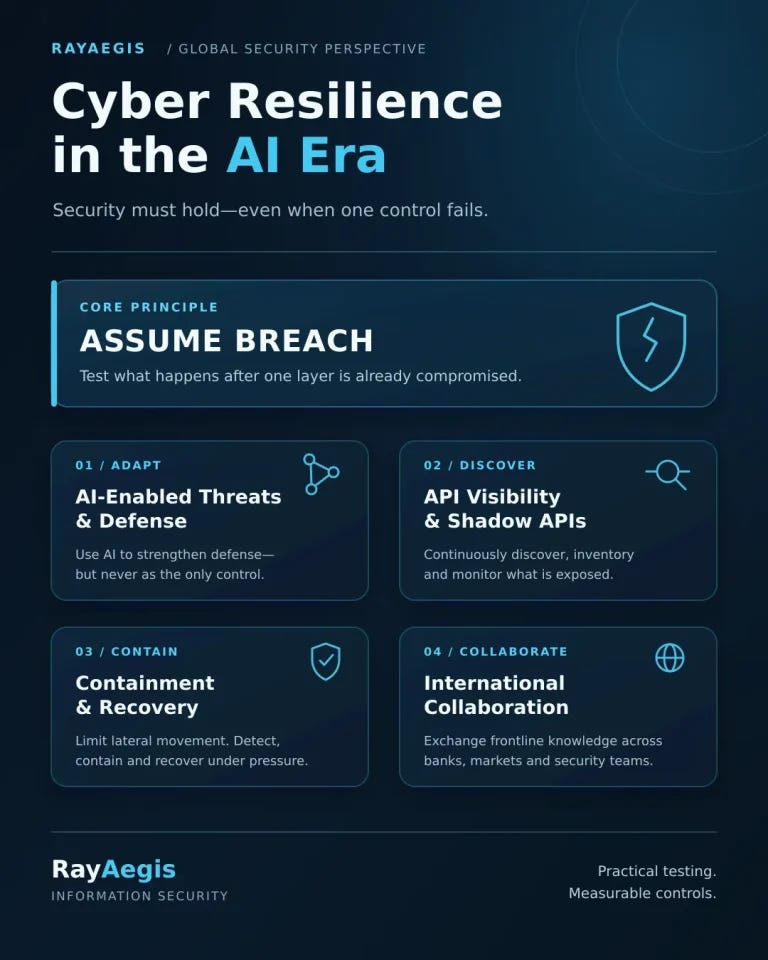
其中,有四項持續受到關注的核心方向:
- 面對 AI 強化的威脅,需要運用 AI 輔助防禦,但 AI 不能成為唯一防線。
- 金融機構必須持續掌握 API 攻擊面,包括未納入文件及未受管理的影子 API。
- 資安驗證必須超越檢核表式的合規確認,進一步檢驗某一層防線遭到突破後,可能發生的情況。
- 國際合作不可或缺,因為攻擊技術與防禦經驗跨境傳播的速度,往往快於法規調整與組織因應的速度。
面對 AI 威脅,AI 不能成為唯一防線
面對 AI 輔助的攻擊,企業很容易直覺地選擇部署更多 AI 作為回應。
AI 確實能夠強化威脅偵測、加速事件分析、關聯大量資安訊號,並協助縮短事件回應時間。對於面臨複雜且快速演變威脅的金融機構而言,這些能力愈來愈重要。
然而,單靠 AI 並不足夠。
防禦型 AI 模型本身仍可能遭到繞過、操縱,或因對抗性輸入而受到誤導;也可能因缺乏關鍵情境資訊,或接收到不完整資料,而無法正確判斷。如果組織過度依賴單一 AI 防禦層,針對該防禦層的攻擊,就可能引發範圍更廣的資安失效。
因此,AI 應成為分層防禦架構的一環。即使 AI 模型或其他安全控制失效,存取控制、網路分段、獨立監控、人員監督,以及經過驗證的復原程序,都必須持續發揮作用。
真正需要回答的問題,不只是 AI 能否偵測 AI 攻擊,而是當 AI 未能偵測時,組織是否仍能維持安全。
假設已遭入侵:驗證防線失守後會發生什麼
傳統資安測試,往往從「安全控制能否阻擋最初的攻擊」開始。
「假設已遭入侵」(Assume Breach)的做法,則從另一個問題出發:
當第一道防線已經失守,接下來會發生什麼?
這代表必須驗證貼近真實環境的情境,例如:
- 如果 API 憑證已經外洩,會造成什麼影響?
- 如果某個端點已受到攻擊者控制,組織能否限制後續攻擊?
- 如果使用者身分已遭劫持,現有機制是否仍能阻止越權操作?
- 如果 AI 護欄已被繞過,後端系統是否仍有足夠的保護?
- 攻擊者能否橫向移動至其他系統?
- 攻擊者能否存取敏感客戶資料,或操縱交易?
- 攻擊者能否規避監控,或干擾事件應變?
- 組織能多快偵測、遏制事件,並完成復原?
具備韌性的架構,應能避免單一安全控制失效,進一步演變為系統性事件。
因此,資安驗證必須超越檢核表式的合規確認。紅隊演練、攻擊路徑分析、網路分段測試及事件應變演練,都應評估安全控制在面對持續調整手法的攻擊者時,是否仍能有效運作,而不只是確認個別要求是否已完成。
持續掌握 API:看不見的介面,就無從保護
掌握 API 的實際狀況,是資安韌性的另一項重要基礎。
如果組織根本不知道某個 API 的存在,就無法有效保護它。
官方文件、API 規格、API 閘道紀錄及資產清冊,可能無法完整反映實際攻擊面。以下項目就可能未被納入:
- 未記錄於文件的正式環境 API 端點。
- 仍持續運作的舊版 API。
- 暴露於網際網路的臨時測試或預備環境 API。
- 繞過預期閘道、可直接存取源站的服務。
- 未明確指定負責人的合作夥伴串接介面。
- 未納入既有開發與安全治理流程的 API。
這些未被記錄或未受管理的服務,通常稱為「影子 API」(Shadow API)。已被棄用卻仍可存取的端點,也可能成為「殭屍 API」(Zombie API)。
持續性的 API 探索,應觀察實際流量,並將真正運作中的介面與組織既有清冊進行比對。對每一個 API,資安團隊都應能掌握其責任歸屬、身分驗證方式、對外暴露程度、資料敏感性、版本及近期活動。
API 清冊應是一份持續更新、能反映組織實際運作及對外暴露狀況的資產紀錄,而非每年只更新一次的試算表。
此外,發現 API 只是第一步。辨識出介面後,組織仍須持續監控其行為、偵測非預期活動,並判斷是否正遭到攻擊或濫用。
將國際合作納入資安能力
網路攻擊不受國界限制。
攻擊者會將有效的技術重複運用於不同國家及產業。即使各地的監管制度與技術環境不同,許多攻擊路徑背後的原理仍然相通。
透過國際合作,銀行、企業、資安研究人員及技術夥伴,得以比較防禦方法、重新檢視既有假設,並在類似攻擊於當地發生之前,先運用其他市場累積的經驗。
對光盾資訊(RayAegis)而言,國際合作是工作的重要一環。我們持續與不同國家及市場的金融機構、企業、資安研究人員及技術合作夥伴交流。
我們的目標,是將第一線研究及跨國經驗,轉化為可實際執行的資安檢測、有效的威脅遏制策略,以及可衡量的安全控制。
國際合作並不意味著在所有地方採用完全相同的控制措施,而是理解不同環境中的有效做法,再依各機構的技術條件、風險特性及監管要求進行調整。
從預防攻擊,走向組織韌性
對全球金融機構而言,目標不應僅止於部署更多 AI 或資安工具,而應包括:
- 掌握真實的攻擊面。
- 持續發現並監控對外暴露的 API。
- 管控敏感資料與 AI 上下文的處理位置。
- 假設個別安全控制可能失效。
- 限制橫向移動,降低入侵造成的衝擊。
- 持續驗證人員、流程、應用程式、API 及 AI 系統,能否承受真實攻擊壓力。
- 在局部失陷演變為系統性事件之前,完成偵測、遏制及復原。
資安韌性並不意味著所有防線永遠不會失效,而是確保某一項控制措施失守時,整個組織仍能持續運作。