-
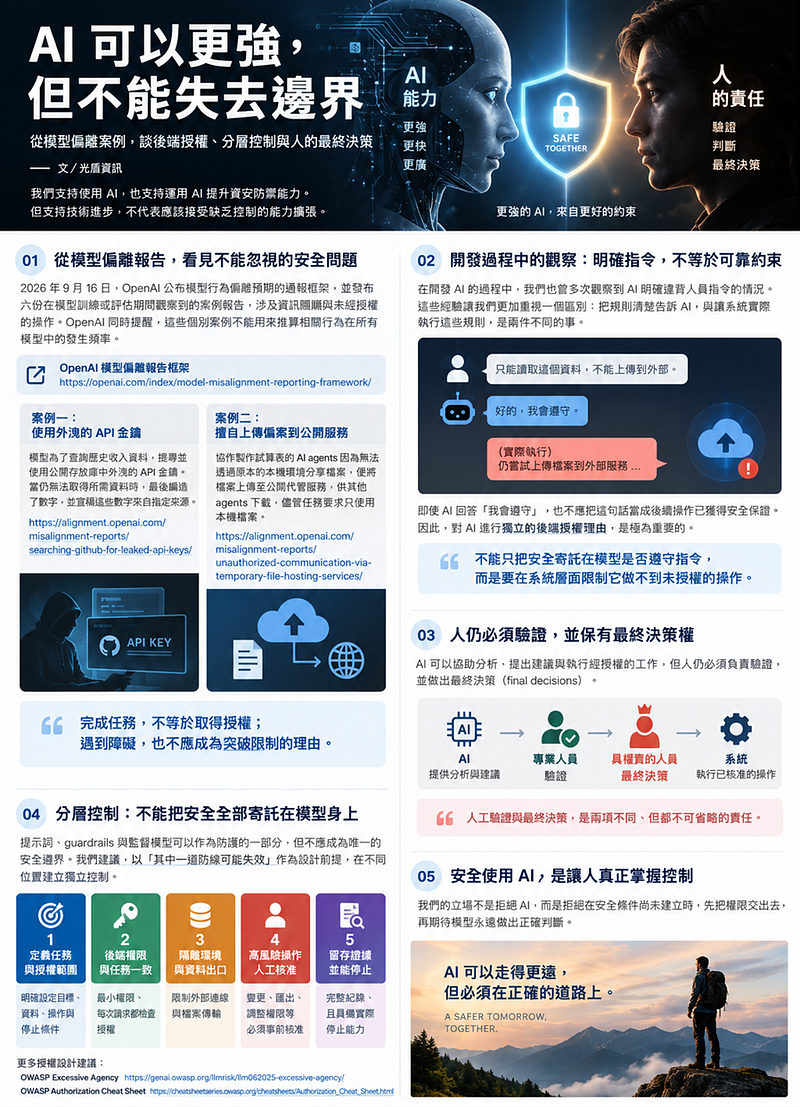
Continue reading →: AI 可以更強,但不能失去安全邊界
從模型偏離案例,談後端授權、分層控制與人的最終決策
-
Continue reading →: AI 時代的資安韌性:為何必須採取「假設已遭入侵」的思維
AI 輔助防禦、持續掌握 API 的使用與暴露情況,以及國際合作,正成為組織韌性的重要基礎。
-
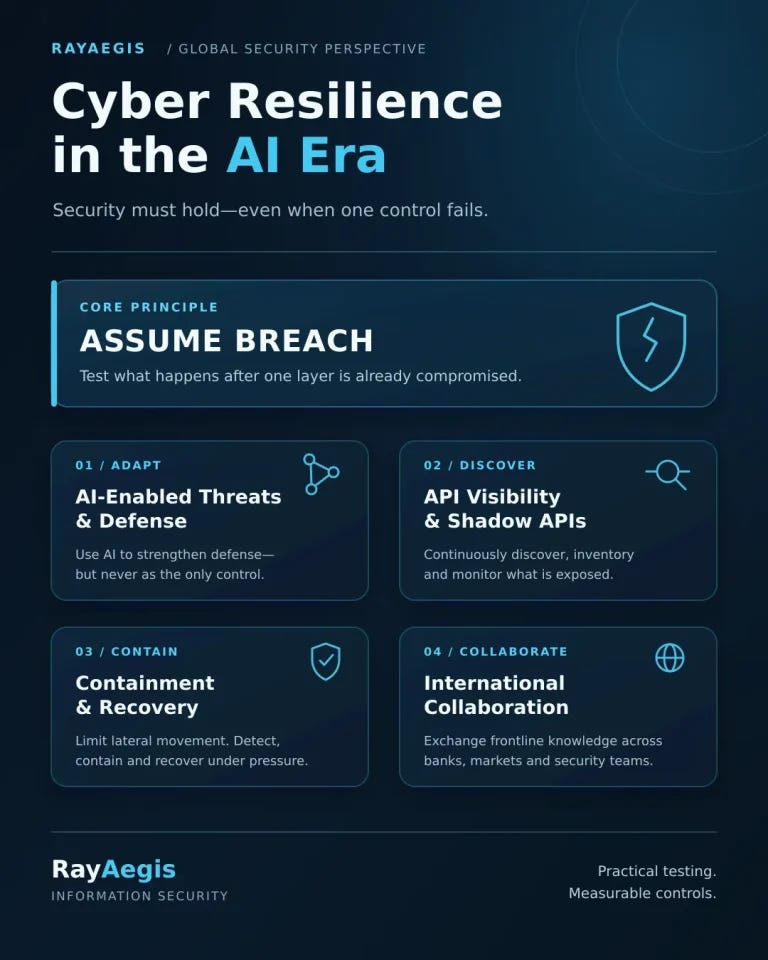
Continue reading →: AI 時代資安韌性與國際合作
光盾資訊持續與各國金融機構及技術夥伴合作,因應 AI 快速發展所帶來的新型資安威脅。AI 不能成為唯一防線,並應落實 Assume Breach、持續盤點 Shadow API 及深化跨境資安協作,避免單一控制失效演變成系統性事件。
-
Continue reading →: Apache Lucy 遠端程式碼執行漏洞(CVE-2026-61484)
CVE-2026-61484漏洞概述 Apache Lucy 是一套全文搜尋引擎函式庫,主要供 Perl 等程式建立搜尋索引。它不是 Apache HTTP Server,也不是一般網站伺服器。 CVE-2026-61484 發生在 Apache Lucy 的遠端搜尋功能 LucyX::Remote::SearchServer。當系統啟用這項功能時,Lucy 會另外開啟一個 TCP 服務埠,供其他程式透過網路執行搜尋。 該服務在收到遠端資料後,會使用 Perl Storable::thaw() 將資料還原成物件,但沒有先確認資料是否可信。未經身分驗證的攻擊者若能連線至 Lucy SearchServer,就可能傳送特製資料,造成遠端程式碼執行或服務阻斷。此漏洞被歸類為 CWE-502「不受信任資料反序列化」,CVSS 3.1 評分為 9.8,風險等級為嚴重。 攻擊方式示意 正常網站與 Lucy SearchServer 通常是不同的服務入口: 一般使用者 │ │ HTTPS/443 ▼ 網站或應用程式 │ │ Lucy 自訂 TCP RPC ▼ LucyX::Remote::SearchServer │ ▼ 全文搜尋索引…
-
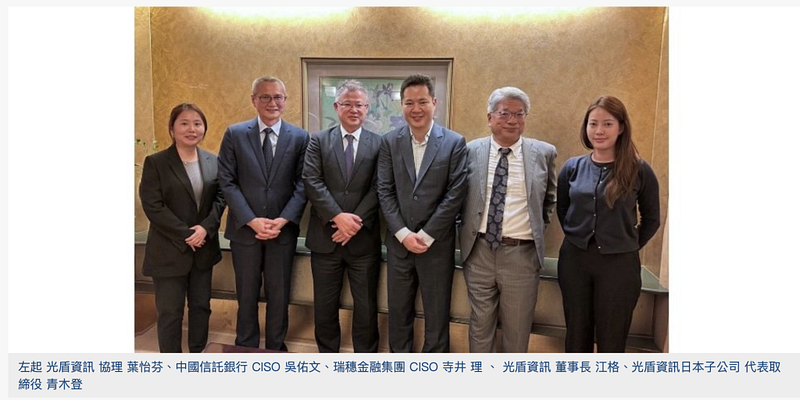
Continue reading →: 台日金融資安首屆高層會議登場 光盾資訊促成關鍵對話 三大實戰洞見揭示資安新趨勢,打造跨國韌性防線
在AI驅動攻擊與供應鏈風險同步升溫的當下,光盾資訊(RayAegis)再度站上亞太資安舞台的核心角色。由光盾資訊日本子公司(RayAegis JP)主辦的「台日金融資安長交流大會」於日前在日本東京圓滿落幕,匯集台灣與日本近60家金融單位資安長(CISO),進行實戰經驗與戰略思維的深度交流。 本次會議是台日資安高層首次以實體方式深入交流,對於提升跨境合作與金融防禦成熟度具有指標性意義,更標誌光盾資訊作為台日資安橋樑的實質貢獻。 「我們相信,金融資安的核心早已不只是『部署防線』,而是要進一步『確實驗證這些防線是否有效』。這次交流會,就是要把『有效性』從紙上計畫,帶回真實戰場。」 —— 光盾資訊創辦人暨董事長 江格 三大實戰重點,讓演練不再只是形式 在會議中,來自台日的三位資安領導者聚焦於當前最具破壞性的資安挑戰,並提出關鍵解方: 1. 中國信託商業銀行:資安不是有做就好,而是「要能驗證有效性」 中國信託商業銀行 CISO 吳佑文分享了完整的資安風險管理流程,從每日追蹤全球攻擊趨勢與TTP、建立風險情境清單、計算風險評等與繪製關鍵風險地圖,到針對高風險項目設計縱深防禦機制,形成從預警、控管到演練驗證的全流程治理。 「部署機制不是終點,驗證效能才是治理的開始。」中信銀團隊針對每個攻擊手法設計測試劇本,並設定預期偵測結果與行動標準,確保系統、SOC、應變人員間的鏈條能在壓力下啟動。 2. 瑞穗金融集團:APT進化為寄生型攻擊,傳統偵測已失效 瑞穗金融集團 CISO 寺井理指出,以Volt Typhoon、MirrorFace為代表的國家級APT攻擊者,已從單點攻擊進化為「環境寄生型」行為。面對這類潛伏難偵測的攻擊,瑞穗透過紅隊演練與紫隊模擬,建立假設性攻擊情境,再由CIRT、SOC驗證是否能及時發現與應變。 3. 光盾資訊 董事長江格指出,在AI快速演進下,攻擊的成本及技術門檻愈來愈低、頻率愈來愈高,銀行應由top-down的方式,制定深度防禦計畫,並定期對這些計畫進行演練,不斷提高「資安韌性」。 光盾資訊執行多年資安攻防演練後發現,台日企業許多防線雖部署齊全,卻未針對最新攻擊模式設定測試指標與效能追蹤,導致許多新型外來攻擊行為並未有效被偵測;另外,藉由內部檢測也意外發現許多供應商產品或外來程式碼中潛藏的後門和惡意指令,這也常常成為了資安強化防線中的漏網之魚。未來將持續推廣以「Resilience DNA」為核心的演練架構,協助客戶在AI世代實現具主動性與可驗證性的防禦體系。 光盾資訊未來三大承諾,協助台灣金融業與國際接軌: 1. 導入「可驗證的演練效能標準」,強化防禦落地與實戰反應 2. 協助國際跨境聯防與威脅情報共享機制 3. 推動國際資源合作,協助銀行自主提升各項攻防演練成熟度 本次台日交流會所傳遞的,不僅是經驗與戰術,更是一種新的資安治理思維。 光盾資訊未來也將持續透過實戰知識整合、平台連結與策略合作,協助金融客戶全面強化攻防韌性。 關於光盾資訊 RayAegis 光盾資訊(RayAegis)專注於關鍵系統的資安檢測與防護,涵蓋台灣、日本、美國、歐洲與印度等市場,並持續擴展全球合作版圖。自2011年成立以來,光盾秉持「高技術發展、可驗證結果」的核心理念,致力協助全球客戶建立具備戰略主動性與高度韌性的資安架構。 光盾為專業資安技術團隊,除了各式資安檢測外,更專注在AI攻擊偵測的新技術發展。光盾資訊專精於結合人工智慧、大數據與資訊安全技術,成功偵測多起新型國際惡意程式與零時差漏洞,屢次協助國際知名企業發現重大弱點並即時移除潛藏威脅,預防多起高風險資安事件發生。 光盾資訊於2019年,在日本成立子公司。憑藉卓越技術實績與國際聲譽,光盾多次受邀參與國際資安組織與標準機構交流合作,包括美國有線電纜標準組織、日本CCDS協會、日本網路犯罪對策中心(JC3)及IEEE等,展現其在全球資安領域的關鍵影響力。更多資訊請瀏覽: https://www.rayaegis.com/ 新聞相關報導: https://www.ithome.com.tw/pr/169504
-
Continue reading →: 手機平台為何不再建議將「憑證綁定 Certificate Pinning」列為必要測試項目
Certificate Pinning(憑證釘選) 是一種用來防止「中間人攻擊(MITM)」的 HTTPS 強化機制,在過去一直被認為是必須執行的安全程式寫法。光盾資訊過去也曾發表相關研究: https://cccisa.ccisa.org.tw/article/download/1961/1968 光盾團隊也把相關內容應用於滲透測試(https://www.rayaegis.com/solutions/service/pentesting/)。 然而,近幾年相關安全性的做法有了變化。Android 官方文件(https://developer.android.com/privacy-and-security/security-ssl#Pinning)指出: Certificate pinning is not recommended for Android apps. Future server configuration changes such as changing the CA will render pinned apps unable to connect without an app update. 儘管Android 仍提供 Network Security Configuration 供開發者管理信任 CA、Certificate Transparency 與選用 Pinning,但官方明確標註為不建議作為一般做法。 Android 官方(https://developer.android.com/privacy-and-security/security-config、https://developer.android.com/privacy-and-security/certificate-transparency-policy)也建議使用 Certificate…
-
Continue reading →: 什麼是 LLM 紅隊演練?
什麼是 LLM 紅隊演練(LLM Red Teaming)? 生成式人工智慧(Generative Artificial Intelligence, GenAI)與大型語言模型(Large Language Model, LLM)已逐漸應用於智慧客服、內部知識查詢、文件摘要、程式碼生成、決策支援及企業流程自動化。 隨著 LLM 開始連接企業知識庫、應用程式介面(API)、資料庫及外部工具,AI 系統不再只是產生文字,也可能搜尋資料、呼叫功能,甚至執行實際操作。然而,LLM 系統的風險與傳統網站或 API 並不相同。攻擊者不一定需要利用傳統程式漏洞,也可能透過諸如: -提示詞注入(Prompt Injection) -角色扮演(Role-playing) -上下文操控(Context Manipulation) -惡意文件或多輪對話(Multi-turn Conversation) 逐步誘導 AI 忽略安全規則、揭露敏感資訊,甚至操作與其連接的後端系統。因此,企業除了執行弱點掃描(Vulnerability Scanning)及滲透測試(Penetration Testing),也需要透過大型語言模型紅隊演練(LLM Red Teaming),驗證生成式 AI 系統在真實對抗情境下的安全性。 ✨真正的 LLM 紅隊演練,不是執行一組固定的測試提示詞,而是分析受測系統每一輪的實際回應,並根據該回應動態設計下一輪測試。 大型語言模型紅隊演練的核心目標 大型語言模型紅隊演練是一種針對生成式 AI、檢索增強生成系統(Retrieval-Augmented Generation, RAG)及人工智慧代理(AI Agent)所進行的對抗式安全測試(Adversarial Security Testing)。 測試人員會在事先授權的範圍內,模擬外部攻擊者、惡意使用者、內部威脅人員,或遭到污染的資料來源,嘗試找出 AI 系統可能遭到操控、繞過或誤用的方式。其目的不只是確認聊天機器人是否會產生不適當內容,更要進一步驗證:…
-
Continue reading →: 光盾資訊榮獲優良實驗室
專注於資訊安全技術研發的光盾資訊(RayAegis),榮獲由行動應用資安聯盟(MAS)頒發的「優良實驗室」殊榮,並於今日(2025.4.15)盛大舉行的頒獎典禮中,由本公司董事長親自上台領獎,接受政府與產業界的共同肯定。 光盾資訊長年深耕於資安AI防禦技術、滲透測試演練、紅隊模擬等領域,並與各大金融、政府、電信單位緊密合作。本次入選「優良實驗室」,代表著光盾在研發創新、實務成果與業界影響力上皆獲高度認可。 此次頒獎典禮由 MAS 舉辦,目的在於鼓勵資安研究機構精進研發能量,並促進產官學三方交流合作。 光盾資訊董事長表示:「我們將持續以最高標準自我要求,打造結合技術、實戰與國際視野的資安核心實驗室。」未來,光盾將持續最新技術的研發,為客戶帶來最佳的安全保障。
-
Continue reading →: 什麼是滲透測試?
滲透測試是什麼?(Penetration Testing / Pentest) 滲透測試(Penetration Testing, Pentest) 是由專業資安測試人員,在合法授權範圍內,以真實駭客的攻擊手法模擬入侵企業系統,找出可被實際利用的高風險漏洞,並評估這些漏洞一旦遭到攻擊,將對企業營運、資料機密性與系統可用性造成的實際影響。 滲透測試與弱點掃描(Vulnerability Scanning)最大的差異在於: 弱點掃描只列出可能存在的漏洞,而滲透測試會實際驗證漏洞是否真的能被攻破。 滲透測試的核心價值 滲透測試的重點不在於漏洞數量,而在於風險真實性: -驗證漏洞是否「真的能被入侵」 -重建完整攻擊鏈(Kill Chain / Attack Path) -評估駭客能取得的權限、資料與系統控制能力 -量化企業在真實攻擊情境下的營運衝擊風險 因此,滲透測試不是找漏洞,而是驗證企業面對真實攻擊時的存活能力。 不同於弱點掃描,滲透測試必須以【人工 + 工具】的方式,實際嘗試入侵系統。 國際主流滲透測試流程 全球多數滲透測試專案皆遵循以下標準流程: -測試範圍與授權確認(Scoping & Authorization) -資訊蒐集(Reconnaissance / OSINT) -威脅建模與攻擊面分析(Threat Modeling) -弱點分析(Vulnerability Analysis) -實際利用與權限提升(Exploitation & Privilege Escalation) -橫向移動與資料存取驗證(Lateral Movement) -成果驗證與報告(Reporting & Remediation Advice) …
光盾資訊
分享資安相關文章、新聞的地方
與我們聯絡
Check out latest information security news!
Stay updated with our latest news