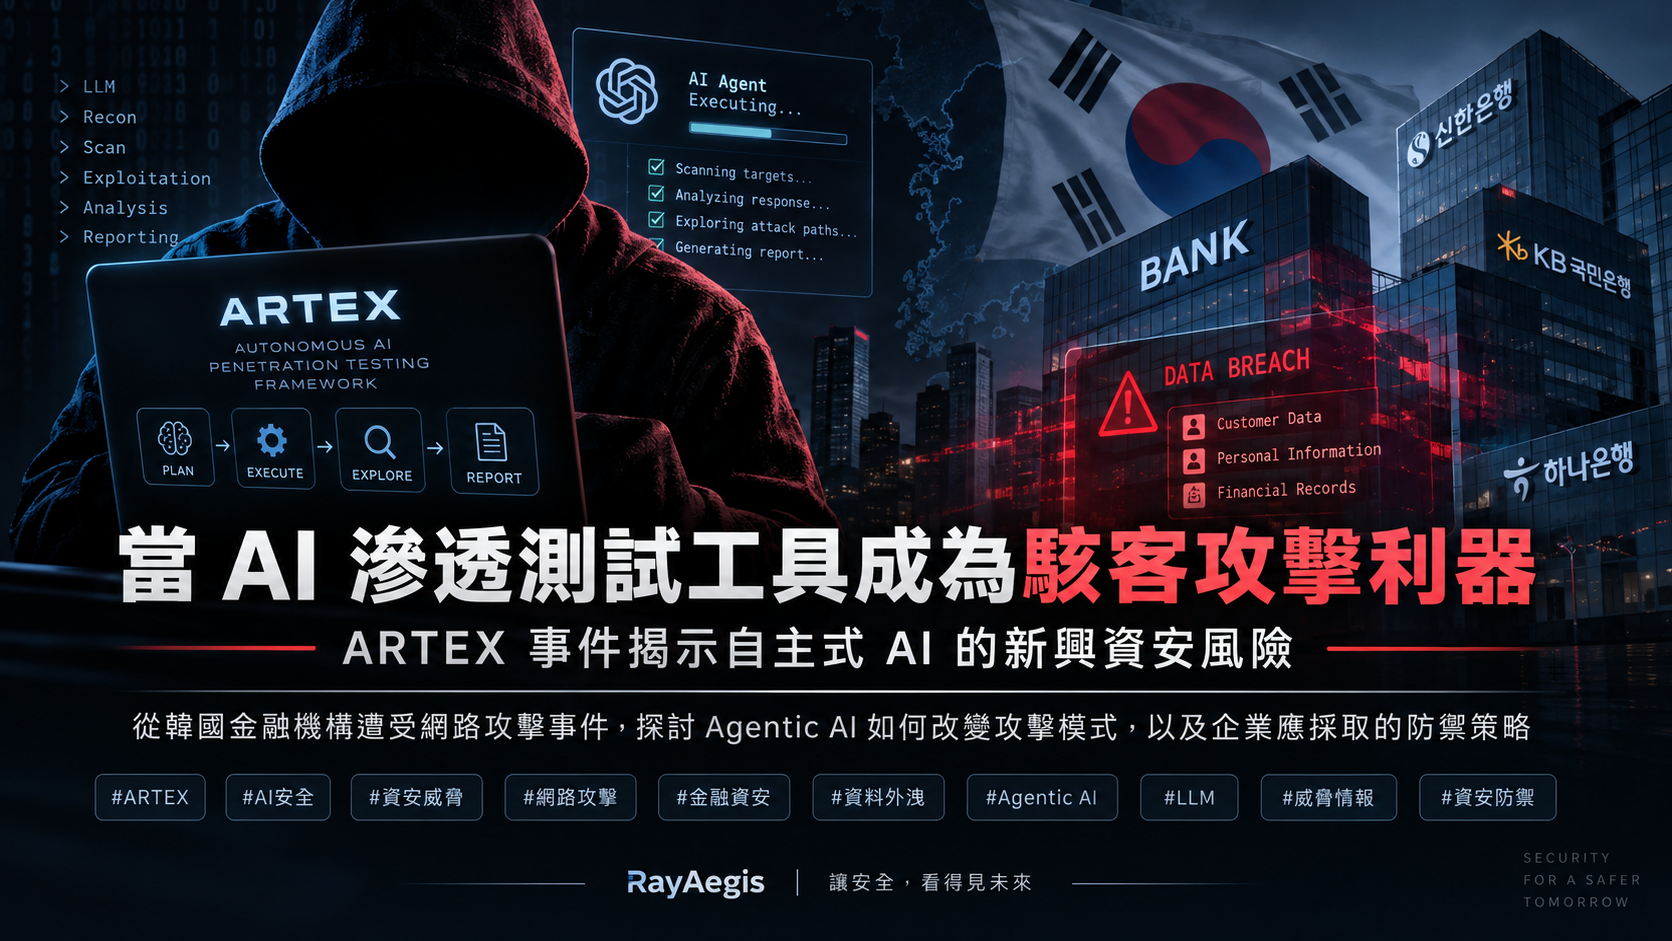
當 AI 滲透測試工具成為駭客攻擊利器:ARTEX 事件揭示自主式 AI 的新興資安風險
從韓國金融機構遭受網路攻擊事件,探討 Agentic AI 如何改變攻擊模式,以及企業應採取的防禦策略
一、事件背景:ARTEX 被發現用於金融機構網路攻擊
2026 年 9 月底至 10 月初,韓國多家金融機構陸續傳出網路入侵及客戶資料外洩事件,引發金融監理機關與資安產業的高度關注。
根據 Reuters 報導,至少九家韓國銀行曾遭到網路攻擊鎖定。其中,新韓銀行(Shinhan Bank)約有 25,000 名客戶的個人資料受到影響,KB 國民銀行(KB Kookmin Bank)亦通報 119 名客戶的個人資料外洩。其他金融機構也陸續進行事件調查。
2026 年 10 月 7 日,CrowdStrike 公布一份威脅情報研究,指出攻擊者在相關活動中使用了名為 ARTEX 的開源自主式 AI 滲透測試框架,並搭配大型語言模型(Large Language Models, LLMs)與其他工具進行網路攻擊。
研究人員從與攻擊活動相關的伺服器中,取得 ARTEX 設定檔、Claude Code 執行紀錄,以及 AI 模型的操作資訊,確認攻擊者確實將自主式 AI 技術納入實際攻擊流程。
部分遭入侵的系統據報包括貸款進度查詢服務及員工行動工作支援系統,顯示金融機構的周邊應用程式與服務介面,同樣可能成為重要的攻擊入口。
必須強調的是,目前公開證據已支持 ARTEX 被用於相關攻擊活動,但各金融機構的完整入侵過程、ARTEX 對個別事件的具體貢獻,以及全部受害規模,仍有待進一步調查確認。
二、什麼是 ARTEX?AI 如何進行自動化滲透測試?
ARTEX 是一套開源的自主式 AI 滲透測試框架(Autonomous AI Penetration Testing Framework)。
與傳統依照固定規則執行的掃描工具不同,ARTEX 利用大型語言模型分析系統資訊、規劃測試方向,並透過外部工具執行操作。
其主要架構包含負責規劃的 Planner Agent、負責執行的 Worker Agents,以及保存資產、探索過程與測試證據的管理機制。
這些 AI Agents 可以依照任務需求,呼叫 HTTP、Shell 及其他安全測試工具,收集執行結果,再交由 AI 模型判斷下一步行動。
這種架構讓系統能夠持續進行「分析、規劃、執行、回饋、重新規劃」的循環,而不再完全依賴人員手動選擇每一個測試步驟。
然而,ARTEX 本身並不是一個獨立的大型語言模型。其執行效果仍高度依賴使用者選擇的 AI 模型、提示指令(Prompts)、外部工具、網路環境及存取權限。
CrowdStrike 的調查顯示,此次攻擊活動使用的 ARTEX 實例以 DeepSeek 模型作為主要運作基礎,攻擊者另外使用 Claude Code 及其他模型輔助相關活動。
因此,ARTEX 的核心特性並不是擁有某種全新的漏洞利用技術,而是將既有的 AI 推理能力與安全測試工具整合,形成可以持續執行任務的自動化系統。
三、ARTEX 事件真正值得注意的是什麼?
從技術角度來看,這次事件最重要的意義,不是 AI 突然具備了人類無法理解的駭客能力,而是傳統攻擊流程可能開始被更大規模地自動化。
第一,攻擊者可能以較少的人力執行更多測試。
傳統滲透測試及入侵活動通常需要人員持續分析回應、決定測試方向,以及操作多種工具。
自主式 AI Agent 可以接手其中部分工作,使攻擊者有機會同時處理更多目標、重複測試不同路徑,並減少部分人工操作時間。
第二,攻擊流程可能由單次掃描轉變為持續性探索。
傳統掃描器常依照既定規則偵測已知問題;AI Agent 則能根據前一次的回應,調整後續測試內容。
例如,當某個服務出現異常回應,AI Agent 可能將該資訊納入下一輪分析,並嘗試其他合理的測試方向。
這種多階段決策能力,是自主式 AI 與一般自動化掃描工具的重要差異。
第三,AI 模型的安全限制不等於企業系統的安全防護。
部分大型語言模型可能拒絕協助執行惡意攻擊,但這類限制並非絕對,也不代表所有 AI 模型都採取相同的安全政策。
此外,當 AI Agent 具備外部工具、Shell 或網路存取能力時,模型的文字輸出限制與工具的實際執行能力,必須分開評估。
ARTEX 事件提醒我們,不能假設 AI 模型一定會拒絕攻擊要求,就認為真實網路環境不會遭受 AI 輔助攻擊。
第四,攻擊者可能更快速地整合多種技術。
AI Agent 能整合資訊收集、網路請求分析、程式碼處理與安全測試工具,使原本分散的操作流程更容易串接。
不過,這不代表 AI 已經能夠完全取代具經驗的滲透測試人員。複雜的商業邏輯漏洞、驗證流程、MFA、CAPTCHA、缺少必要帳號權限,以及模型判斷錯誤,仍可能限制自主式 AI 的測試能力。
真正的風險在於,即使 AI 並不完美,只要能夠有效自動化部分攻擊流程,就可能提高攻擊效率。
四、對金融業與企業資安防禦的實際影響
金融機構通常投入大量資源保護核心交易系統,但外部 API、合作夥伴介接服務、行動應用程式、員工支援系統及其他網路服務,也可能暴露敏感資料。
若這些系統存在存取控制錯誤、未充分驗證的 API、資訊洩漏或其他安全漏洞,即使核心銀行系統未被直接攻破,仍可能發生客戶資料外洩。
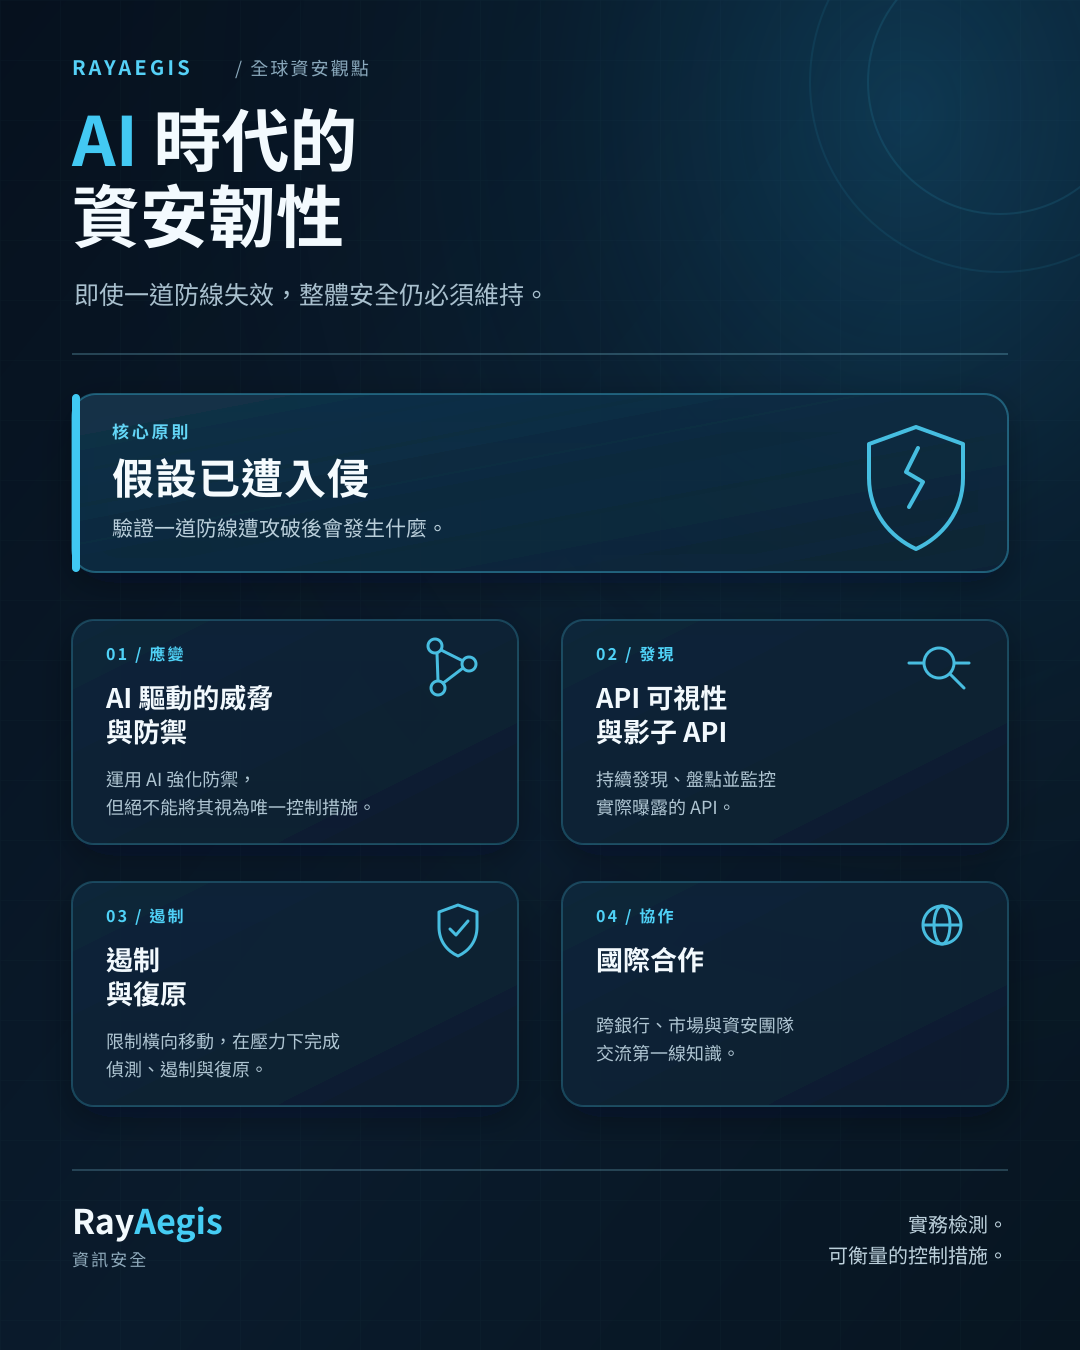
此外,AI Agent 能夠持續分析 HTTP 回應並調整請求內容,意味著企業不能只依賴固定規則的漏洞掃描或單一防護設備。
WAF、API Security、身分驗證、授權控制、異常行為監控與資料外洩偵測,需要形成相互補強的防禦架構。
企業也應重新評估現有的資安測試是否涵蓋跨 API 的存取控制、複雜商業邏輯、非預期資料存取,以及長時間、多階段的攻擊行為。
五、企業應如何因應自主式 AI 攻擊?
針對 ARTEX 及其他 Agentic AI 工具可能帶來的威脅,建議企業優先採取以下措施:
- 強化外部攻擊面管理: 盤點所有對外網站、API、行動應用程式、測試環境及第三方介接服務,避免未受管理的資產成為入侵入口。
- 落實身分驗證與授權控制: 除 MFA 外,更應確認 API 是否具備完善的物件層級與功能層級授權,避免透過修改參數存取其他使用者的資料。
- 建立自動化攻擊行為偵測: 監控異常頻率、連續性探測、跨端點請求、可疑代理來源,以及大量資料查詢或匯出等行為,並結合 API Security、WAF 與 SOC 進行分析。
- 定期執行進階滲透測試與紅隊演練: 除傳統弱點掃描外,也應納入多階段攻擊、商業邏輯測試及 AI 輔助安全測試,並由專業人員驗證測試結果。
- 降低資料外洩的潛在影響: 實施最小權限、敏感資料分級、資料存取稽核、異常下載警示及事件應變機制,防止單一應用程式漏洞演變成大規模資料外洩。
企業在導入 AI 自動化安全測試時,也應建立明確的授權範圍、執行限制、人工審核與證據保存機制,避免安全測試工具本身造成營運或資料安全風險。
六、結論:AI 不一定讓攻擊更聰明,但可能讓攻擊更容易擴大
ARTEX 事件反映出一項值得全球資安產業關注的趨勢:大型語言模型與自主式代理系統正在降低部分網路攻擊活動的操作門檻,並可能加快攻擊流程。
這並不代表所有企業系統都能輕易被 AI 攻破,也不代表傳統滲透測試工具已經失去價值。
相反地,自主式 AI 與傳統安全工具各有優勢和限制。
傳統工具通常具有較好的規則一致性、結果可重現性及已知漏洞偵測能力;AI 輔助測試則可能在資訊整合、情境分析及複雜測試路徑探索方面提供額外價值。
在資安防禦方面,企業不應只關注 AI 工具本身有多強,而應思考自身系統能否承受更頻繁、更持續且更具適應性的安全測試與攻擊。
未來的資安防禦策略,應結合傳統安全檢測、AI 輔助分析、專業人工滲透測試與持續性監控,才能更完整地因應新一代自動化網路威脅。
AI 不會自動創造每一個安全漏洞,但可能讓既有漏洞更快被發現、測試與濫用。這正是 ARTEX 事件帶給企業最重要的警示。
CrowdStrike Intelligence(2026 年 10 月 7 日)
Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance
Reuters(2026 年 10 月 8 日)
CrowdStrike says China-based suspect used AI tools in South Korean bank hacks
Reuters(2026 年 10 月 2 日)
South Korea finance regulator holds emergency meeting over bank hacks
ARTEX 官方開源專案
GitHub — Autumn-27/ARTEX